APIキー漏えいと不正利用:OpenCode、REA、RenderからAIアプリが学ぶこと
AI の API キー漏えいは、もはや「じわじわ漏れる」ものではありません。数分でボットに見つかり、数時間で使い切られ、請求書だけは確実に届きます。キーが実際にどう漏れるのか、OpenCode・REA・Render の件から何がわかるのか、そして AI アプリを出す前に最低限そろえておきたい備えをまとめました。
かつての不正利用は、ゆっくりした漏れでした。公開リポジトリに push されたキーが、少しずつ使われ、月末の請求で気づく。AI API では話が違います。動くキーが 1 本あれば、誰かが管理画面を開く前に、スクリプトで高価なモデル呼び出しを何千回も回せてしまう。朝には、お金はもう消えています。
怖がらせるためではなく役に立つ記事にしたいので、ルールを二つ決めました。数字にはすべて出典を付けること。公開情報が足りないところは、推測で埋めずにそう書くこと。
$82,314.44
普段は月 180 ドルほどしか使わない 3 人のスタートアップで、盗まれた Gemini キーが約 48 時間で使われた金額。 The Register
$100,000+/日
AWS Bedrock 上の Claude 3 Opus を盗まれ、上限いっぱいまで使われた場合の Sysdig の試算。 Sysdig
$46,080/日
同じ計算を Claude 2 で行った場合。クォータ上限 × トークン単価 × 24 時間 × 4 リージョン。 Sysdig
$1,700+
OpenCode Console のあるユーザーが、一晩で請求された金額。 BleepingComputer
目盛りは最大値に対する比率で描いています。Sysdig の数字は最悪ケースの試算で、実際の請求額ではありません。
キーは実際どうやって漏れるのか
ほとんどの漏えいは地味なものです。誰かが侵入するのではなく、うっかり公開したキーを機械が読み取るだけ。覚えておきたい入口は四つあり、どれも同じ部屋につながっています。
- 01公開リポジトリとフロントエンドのコード
- 02リバースエンジニアリングされたアプリ
- 03悪意あるパッケージ・Action・Skill
- 04CI ログと情報窃取マルウェア
- スクリプトでの大量生成
- モデル利用枠の転売
- 蒸留用データの収集
あなたの請求書
イメージ図です。どの入口も末尾の出典で記録されていますが、四つすべてを使った単一の事件はありません。
公開リポジトリとフロントエンドのコード
GitGuardian によると、2025 年に公開 GitHub のコミットで見つかった新しいシークレットは約 2,900 万件で、前年比 34% 増。そのうち 1,275,105 件が AI サービスのもので、81% も増えました。Claude Code で書かれたコミットの漏えい率は約 3.2% と平均の約 2 倍ですが、これはツールより、急いでいる人間の問題でしょう。別の調査では、Truffle Security が公開 Web のスナップショットである Common Crawl から、まだ有効な認証情報を 11,908 件見つけています。モデルの学習に使われる種類のデータです。
フロントエンドのほうがもっと気づきにくい。2026 年 2 月、Truffle Security は、Google が長年「Web ページに貼っても大丈夫」と案内してきた Maps や Firebase 用の API キーが、同じプロジェクトで Gemini API を有効にした途端、黙って Gemini の認証情報になってしまうことを示しました。公開サイト上で見つかった有効なキーは 2,863 本。Google 自身のものも含まれていました。誰も何も漏らしていないのに、キーの意味のほうが変わってしまったのです。
リバースエンジニアリングされたアプリ
モバイルやデスクトップのアプリに入っているものは、すべて公開されているのと同じです。読むのに手間がかかるだけ。REA はその手間をほぼゼロにしました。だから後で一節を割きます。
悪意あるパッケージ・Action・Skill
2025 年 8 月、ビルドツール Nx の悪意あるバージョンが npm 上に数時間公開されていました。インストールスクリプトはトークン、SSH 鍵、.env ファイルを探し回り、さらに PC にある AI コーディング CLI を安全設定を切った状態で動かして、ディスクを探させました。Wiz は流出データの中に、有効な GitHub トークン 1,000 件以上と数十件のクラウド認証情報を確認しています。その 3 週間後には、Shai-Hulud ワームが盗んだ npm トークンで自分自身を別のパッケージに公開し、CISA の集計で 500 件を超えました。エージェントの Skill はこの系譜の新顔で、後述の Render の件がその例です。
CI ログと情報窃取マルウェア
2025 年 3 月には、23,000 以上のリポジトリで使われていた GitHub Action「tj-actions/changed-files」が書き換えられ、ランナー内のシークレットをビルドログに出力するようになりました。公開リポジトリのログは誰でも読めます。個人の PC では、情報窃取マルウェアが保存済みのパスワードやセッションを丸ごと抜き取ります。Render のユーザーのログイン情報が流出データに含まれていたのも、この経路でした。Render 自体が侵害されたわけではありません。
漏れたキーはどれくらいの速さで使われるか
正直に言えば、気づくより速く、思っているより長く。
- 0 分キーが公開される
コミット、JavaScript のバンドル、ビルドログ、貼り付けた設定ファイル。
- 5 分以内最初の利用
Unit 42 が GitHub にわざと置いた AWS キーを、EleKtra-Leak は 5 分以内に見つけて使いました。AWS がキーを隔離した 4 分後には、もう偵察を始めています。
- 3 時間61,000 リクエスト
Sysdig は 2024 年 7 月 11 日、攻撃者が Bedrock への通信の大半にあたる 61,000 リクエストを、わずか 3 時間で送るのを観測しました。
- 48 時間$82,314.44
冒頭の盗まれた Gemini キー。2026 年 2 月 11〜12 日に、主に Gemini 3 Pro の画像とテキストに使われました。
- 2 年以上まだ使える
GitGuardian によると、2022 年に漏れたシークレットの 70% が 2024 年時点でも有効でした。2026 年の報告では、2022 年の有効なシークレットの 64% がまだ無効化されていません。
いちばん怖いのは最後の行です。ファイルを消してもキーは生きています。git の履歴を書き換えても、リポジトリを非公開にしても同じ。キーが本当に死ぬのは、プロバイダー側で無効化したときだけです。
攻撃者はあなたのインフラに一切触れません。公開されている Web ページからキーを拾うだけです。
AI のキーがいちばん高くつく理由
データベースのパスワードが漏れれば、それはデータの問題です。モデルのキーが漏れれば、お金の問題になり、しかも進みが速い。理由は三つあります。
- 何もインストールしなくていい。暗号資産のマイニングにはサーバーが要りますが、モデルのキーならループ 1 本で足ります。Sysdig の最悪ケースは単純な掛け算です。レート上限 × 単価 × 時間 × 有効にしている全リージョン。
- 出力そのものを欲しがる人がいる。Truffle Security は、盗まれたキーがモデル蒸留の費用になっていると指摘します。強いモデルの回答を集めて自分のモデルを学習させ、その「先生」の授業料をあなたが払う構図です。実在の企業や個人から盗んだ認証情報で成り立つプロキシサービスについての Anthropic の報告も引用されています。
- 上限は思っているより高く、アラートはブレーキではない。OpenAI・Anthropic・Google が公開している月額上限は、最初の有料プランで 250〜500 ドル、最上位では 20 万ドルに達します。OpenAI の利用額アラートはリクエストを止めませんし、Google は課金データに約 10 分の遅れがあると明記しています。予算は天井ではありません。
OpenCode:コンソールに保存したキーが一晩で
OpenCode はオープンソースの AI コーディングエージェントです。ローカルアプリと CLI のほかに、ホスト型の OpenCode Console があり、ユーザーは OpenAI、Anthropic、Google などの自分のキーを登録できます。Console が認証情報を保管し、自前のゲートウェイ経由でリクエストを転送し、料金はプロバイダーから利用者に直接請求されます。
- 2026/10/16米東部時間の夜
TechCrunch によると、攻撃者は古いシステムに入り込み、Console のワークスペースに保存されたキーにたどり着きました。
- 10/17 00:30 UTC最も早い露出時刻
OpenCode の続報が示した、キーが読まれた可能性のある最初の時刻(日本時間 10 月 17 日 9:30)。
- 10/17公表
影響は Console 利用者の 1.4% で、全員が外部プロバイダーを登録していました。OpenCode はメールで通知し、大規模な蒸留攻撃との関連を挙げましたが、単なる侵害だという指摘もあります。
- 10/17〜19請求と無効化
数百ドル、中には 1,000 ドル超、一晩で 1,700 ドル超という報告や、Google Cloud プロジェクトの停止が相次ぎました。Anthropic と Google は露出したキーを無効化し、OpenAI は OpenCode と返金に対応しました。
- その後 48 時間まだノックが続く
共同創業者の Dax Raad 氏によると、攻撃者はその後 2 日間、再侵入を試み続けました。
ローカルの CLI とデスクトップアプリは影響を受けていません。そのキーは OpenCode のサーバーに届かないからです。教訓はこの一文に尽きます。Truffle Security はもっと率直に、キーを預かるサービスのストレージやバックアップ、廃止された古いシステムまでが、あなたのセキュリティ境界の一部になると書いています。
キーを預かってくれる場所は、どこもキーをなくしうる場所でもある。
ホスト型ツールを使うなという話ではありません。ツールごとに専用のキーと専用の上限を用意しよう、という話です。キーごとの上限とアラートを設定していた人が失ったのはひと晩。設定していなかった人は、本物のお金を失いました。
REA:クライアントに載せたものは、もう公開物
話題の「アプリを逆解析するツール」は REA、Reverse Engineer Anything の略です(github.com/morluto/rea)。オープンソースの MCP サーバー兼 CLI で、コーディングエージェントにネイティブバイナリ、JavaScript や Electron のアプリ、.NET アセンブリ、APK・IPA、Web サイト、保存済みの通信キャプチャを調べる道具を渡します。2026 年 4 月から静かに公開されていましたが、10 月 6〜12 日はほぼ毎日 GitHub Trending の首位に立ち、数日で 10 万スターを超えました。
公平のために言えば、REA はキーを盗むツールではありません。通信キャプチャの解析でも、認可ヘッダーや Cookie、URL 内の認証情報は意図的に除外しています。でも論点はそこではありません。アプリのバンドルを開き、JavaScript を読み、API 呼び出しを洗い出す作業は、以前なら熟練者が午後いっぱいかけていました。今はエージェントに頼めば終わります。アプリにプロバイダーのキーや署名用のシークレット、認証なしでお金を使えるエンドポイントが入っているなら、もう誰かに読まれたと考えてください。
Render:盗まれたパスワードと、持ち主のいないドメインに送られたトークン
最近 Render で不正請求の事件がなかったか調べましたが、公開報道では見つかりませんでした。だから作り話はしません。それでも Render が公開してきた二つの件は読む価値があります。どちらも、認証情報が本来の場所から出ていってしまった話だからです。
2025 年 10 月、ある研究者が Render に、盗まれた認証情報のダンプに一部の Render ユーザーのログイン情報が含まれていると知らせました。Render の振り返りは明確で、プラットフォームは侵害されておらず、パスワードはユーザー自身の端末にいた情報窃取マルウェアに抜かれたものでした。Render は該当パスワードをリセットし、セッションを無効化し、流出データセットから Render の認証情報を探して強制リセットする監視の仕組みを作りました。
二つ目はもっと奇妙です。OpenAI 公式の「Render へデプロイする」Skill が、エージェントに render-internal.com へ通信を送るよう指示していました。誰も登録していないドメインです。AIR Security がこれを取得して受信専用のシンクホールに向けたところ、実際の本番アプリからトークン付きのリクエストが届き始めました。Render は 2026 年 8 月 14 日に参照を削除し、OpenAI は 8 月 26 日にプラグインを取り下げ、研究は 10 月 16 日に公開されました。金銭的な被害は報告されていません。それでも取り上げるのは、エージェントがシークレットの扱いの誤りをそのまま本番に写した、いちばんわかりやすい例だからです。
古い話も同じ型です。2021 年、The Record は、暗号資産マイニング集団がアカウントを次々に作って無料枠を食い物にしていたプラットフォームの一つとして Render を挙げています。無料クレジットはお金であり、相手もそう扱います。
防御のプレイブック
どれも特別なことではありません。上の事件の多くは、このうち三つか四つがあれば、損失ではなく「ヒヤリ」で済んだはずです。助かる度合いの大きい順に並べました。
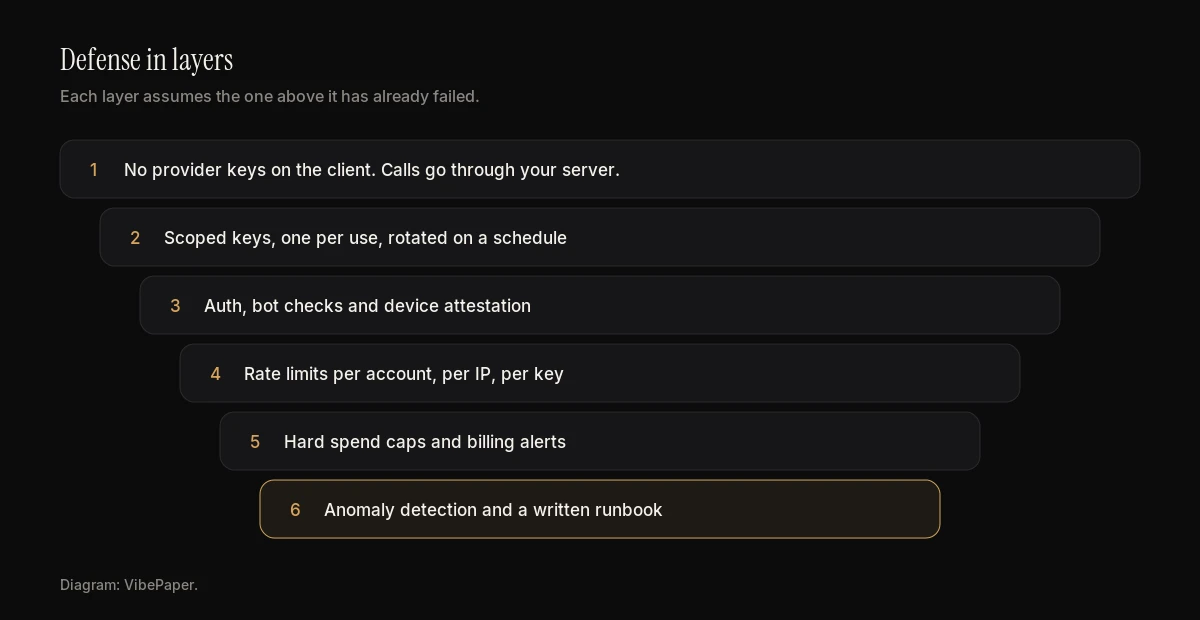
1. コミットの時点で止め、出荷物もスキャンする
GitHub のシークレットスキャンとプッシュ保護を有効にすれば、認識できるキーは git push の時点で拒否されます。公開リポジトリは無料、非公開リポジトリは GitHub の有料プラン Secret Protection が必要です。pre-commit フックも入れて、キーが PC から出ないようにします。最後にビルド成果物もスキャンしましょう。ビルド時に注入されたキーは、ソースコードには現れないからです。
# Secret scanning + push protection for one repository
gh api -X PATCH repos/OWNER/REPO \
  -f 'security_and_analysis[secret_scanning][status]=enabled' \
  -f 'security_and_analysis[secret_scanning_push_protection][status]=enabled'
# .pre-commit-config.yaml
repos:
  - repo: https://github.com/gitleaks/gitleaks
    rev: v8.24.2
    hooks:
      - id: gitleaks
# Scan what you ship, not only what you commit
npm run build
trufflehog filesystem ./dist --only-verified --fail

# Once: the whole git history
trufflehog git file://. --only-verified
2. プロバイダーのキーをクライアントに渡さない
モバイルアプリ、デスクトップのパッケージ、ブラウザ拡張、フロントエンドの JavaScript。どこにもモデルのキーを置いてはいけません。難読化してもだめです。有料 API の前には必ず薄いサーバーを挟みます。クライアントは「誰か」を証明するだけで、呼び出しを通すか、どのモデルを使うか、トークンの上限をどうするかはサーバーが決め、本物のキーはサーバーだけが持ちます。唯一確実なブレーキもここにあります。自分で強制する、ユーザーごとの予算です。
// server/generate.ts: the only place the provider key exists
const DAILY_BUDGET_USD = 5;

export async function generate(req: Request, user: User) {
  if (!(await limiter.allow(`gen:${user.id}`, { perMinute: 6 }))) {
    return new Response('Too many requests', { status: 429 });
  }
  if ((await ledger.spentToday(user.id)) >= DAILY_BUDGET_USD) {
    return new Response('Daily budget reached', { status: 402 });
  }
  const { prompt } = await req.json();
  const upstream = await fetch(PROVIDER_URL, {
    method: 'POST',
    headers: { Authorization: `Bearer ${process.env.PROVIDER_API_KEY}` },
    body: JSON.stringify({
      model: ALLOWED_MODEL,          // the client never picks the model
      input: String(prompt).slice(0, 4000),
      max_output_tokens: 800,
    }),
  });
  await ledger.record(user.id, upstream.clone());
  return upstream;
}
3. 用途ごとに 1 本、権限は狭く、寿命は短く
サービスごと、環境ごと、外部ツールごとに別のキーを用意し、必要な API だけに絞ります。Google Cloud を使っているなら、今すぐ全プロジェクトで Generative Language API が有効になっていないか確認し、古いブラウザ用キーに制限をかけてください。CI では長期のシークレットより短命な OIDC 認証情報を使い、外部の Action はコミット SHA で固定し、デフォルトのトークンは読み取り専用にします。
# Lock a browser key to the one API it needs
gcloud services api-keys update KEY_ID \
  --api-target=service=maps-backend.googleapis.com \
  --allowed-referrers="https://example.com/*"

# Budget alerts at 50% and 90%: an alarm, not a brake
gcloud billing budgets create \
  --billing-account=BILLING_ACCOUNT_ID \
  --display-name="ai-spend" \
  --budget-amount=200USD \
  --threshold-rule=percent=0.5 \
  --threshold-rule=percent=0.9
# .github/workflows/ci.yml
permissions:
  contents: read

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      # Pin third-party actions to a full commit SHA, never a moving tag
      - uses: actions/checkout@<full-40-character-commit-sha>
      # No install scripts in CI unless a package truly needs one
      - run: npm ci --ignore-scripts
4. 本当に止まる上限と、人を起こすアラート
すべてのプロバイダーで月額のハードリミットを設定し、プロジェクト単位やキー単位の上限があれば、プランの最大値ではなく実際の利用額に近い値にします。アラートは誰も見ない共有アドレスではなく、深夜 2 時でも人が気づく場所へ。そして遅延を忘れずに。課金データは実態より数分遅れることがあるので、手順 2 のアプリ側の予算が効いてきます。
5. 不正利用の「形」を見張る
不正利用は、普段の利用と見た目が違います。これまで使ったことのないモデルを急に呼び出すキー。普段の 10 倍の速さでお金を使う新規アカウント。サービスを提供していない地域から、午前 4 時に届くリクエスト。無料クレジット目当てに使い捨てメールで登録が急増する。全体共通のしきい値ではなく、キーごとに自分の過去と比べてください。
-- Keys spending 5x their own 14-day hourly average, in the last hour
SELECT u.key_id, sum(u.cost_usd) AS last_hour
FROM usage_events u
WHERE u.created_at > now() - interval '1 hour'
GROUP BY u.key_id
HAVING sum(u.cost_usd) > 5 * (
  SELECT coalesce(avg(h.spend_usd), 0.5)
  FROM hourly_key_spend h
  WHERE h.key_id = u.key_id
    AND h.hour > now() - interval '14 days'
);
6. ローテーションを退屈な作業にする
キーを替えるのに会議が必要なら、深夜 2 時には誰も替えません。キーはシークレットマネージャーに置き、参照でデプロイし、2 本を同時に有効にできるようにしておけば、停止せずに切り替えられます。四半期に一度は練習を。無効化されないまま残っている 64% の古いシークレットの多くは、安全な替え方を誰も知らなかったキーです。
漏えい後の最初の 1 時間
ここは印刷しておいてください。アラートが鳴ったら上から順に進め、「まず調べてから」と最初の手順を飛ばさないこと。
終わったらチェック。内容は保存されず、数を数えるだけです。
返金を断られる覚悟もしておきましょう。8 万ドル超のケースでは、開発者によると Google は「責任共有モデル」を理由に挙げたそうです。OpenAI が OpenCode の利用者に返金したように、返金がないわけではありません。ただ、今回はないものとして備えるのが賢明です。
VibePaper のこれから
私たちは AI の制作ツールをつくり、毎日モデルの呼び出しにお金を払っています。だからこの問題は常に頭の片隅にあります。ここで得た学びを、AI アプリを届けるチーム向けのセキュリティソリューションにしているところで、VibePaper は今後それを提供していきます。準備ができたらお知らせします。それまでは大きなことは言いません。
出典
TechCrunch: Hackers hit AI coding tool OpenCode2026-10-19BleepingComputer: OpenCode hack exposes API keys2026-10ctxsec: OpenCode Console breach timeline2026-10Truffle Security: Model distillation, why attackers want your API keys2026-10-22Truffle Security: Google API keys weren’t secrets, then Gemini changed the rules2026-02-25The Register: Dev stunned by $82K Gemini bill2026-03-03GitGuardian: State of Secrets Sprawl 20262026-03-17GitGuardian: State of Secrets Sprawl 20252025-03-11Truffle Security: 12,000 live API keys in Common Crawl2025-02Unit 42: EleKtra-Leak, exposed IAM keys used within minutes2023-10Sysdig: LLMjacking2024-05Sysdig: The growing dangers of LLMjacking2024-09GitHub advisory: tj-actions/changed-files (CVE-2025-30066)2025-03CISA: tj-actions and reviewdog supply chain compromise2025-03-18Nx: s1ngularity postmortem2025-08Wiz: s1ngularity supply chain attack2025-08CISA: Shai-Hulud npm compromise2025-09-23REA on GitHub (morluto/rea)READMEDEV Community: rebuilding an API contract from a HAR file with REA2026-10Render: Your Render password is worthless2025-11-18CSO Online: Hallucinated domain in official OpenAI skill2026-10-16The Record: Crypto-mining gangs on free cloud platforms2021よくある質問
AI の API キーが漏れたら、まず何をすべき?
調べる前に、すぐプロバイダー側で無効化してください。そのうえで上限を下げた新しいキーに替え、最も早い露出時刻からの利用量を確認します。
コミットを消したりリポジトリを非公開にすれば大丈夫?
いいえ。スキャナーは数分でキーを写し取り、GitGuardian の調査では漏れたシークレットの多くが何年も有効なままです。プロバイダー側で無効化して初めて止まります。
難読化すれば API キーをモバイルアプリに入れても安全?
安全ではありません。REA のようなツールなら、エージェントに頼むだけでアプリのバンドルを調べられます。キーはサーバーに置き、ユーザーごとの予算を強制するプロキシ経由で呼び出してください。
利用額アラートを設定すれば請求は止まる?
アラートだけでは止まりません。アラートは通知、ハードリミットが停止です。課金データは数分遅れることもあるので、自分のサーバーでもユーザーごとの予算を強制してください。