API 키 유출과 과금 악용: OpenCode, REA, Render가 AI 앱에 주는 교훈
AI API 키 유출은 더 이상 천천히 새는 문제가 아닙니다. 봇은 몇 분 만에 키를 찾고, 스크립트는 몇 시간 만에 다 써 버리고, 청구서는 어김없이 날아옵니다. 키가 실제로 어떻게 새는지, OpenCode·REA·Render 사례가 무엇을 말해 주는지, 그리고 AI 앱을 내놓기 전에 반드시 갖춰야 할 방어책을 정리했습니다.
예전의 과금 도용은 천천히 새는 누수였습니다. 공개 저장소에 올라간 키가 조금씩 쓰이고, 월말 정산 때가 돼서야 알아차리는 식이었죠. AI API는 다릅니다. 둑이 터지는 쪽에 가깝습니다. 작동하는 키 하나면 누가 대시보드를 열어 보기도 전에 스크립트로 비싼 모델 호출을 수천 번 돌릴 수 있고, 아침이면 돈은 이미 사라져 있습니다.
겁을 주기보다 쓸모 있는 글이 되도록 규칙 두 가지를 정했습니다. 모든 숫자에는 발표한 곳의 링크를 붙인다. 공개된 정보가 부족한 부분은 추측으로 채우지 않고 부족하다고 쓴다.
$82,314.44
평소 한 달에 180달러 정도 쓰던 3인 스타트업에서, 도난당한 Gemini 키 하나로 약 48시간 동안 쓰인 금액. The Register
$100,000+/일
AWS Bedrock의 Claude 3 Opus 접근 권한을 빼앗겨 한도까지 쓰였을 때의 Sysdig 추정치. Sysdig
$46,080/일
같은 계산을 Claude 2로 한 결과. 쿼터 한도 × 토큰 단가 × 24시간 × 4개 리전. Sysdig
$1,700+
OpenCode Console 사용자 한 명이 하룻밤 사이에 청구받았다고 밝힌 금액. BleepingComputer
눈금은 가장 큰 값을 기준으로 비율대로 그렸습니다. Sysdig의 수치는 최악의 경우를 가정한 추정치이며 실제 청구액이 아닙니다.
키는 실제로 어떻게 새어 나가나
대부분의 유출은 싱겁습니다. 누가 침입하는 게 아니라, 실수로 공개된 키를 기계가 읽어 갈 뿐입니다. 알아 둘 문은 네 개이고, 모두 같은 방으로 이어집니다.
- 01공개 저장소와 프런트엔드 코드
- 02리버스 엔지니어링된 앱
- 03악성 패키지·Action·Skill
- 04CI 로그와 정보 탈취 악성코드
- 스크립트로 대량 생성
- 모델 사용권 재판매
- 증류용 데이터 수집
당신의 청구서
개념도입니다. 각 경로는 아래 출처에 기록돼 있지만, 네 경로를 모두 쓴 단일 사건은 없습니다.
공개 저장소와 프런트엔드 코드
GitGuardian에 따르면 2025년 공개 GitHub 커밋에서 새로 발견된 시크릿은 약 2,900만 개로 1년 새 34% 늘었고, 그중 1,275,105개가 AI 서비스 키로 81% 급증했습니다. Claude Code로 작성된 커밋의 유출률은 약 3.2%로 평균의 두 배쯤인데, 이는 도구보다 서두르는 사람의 문제에 가깝습니다. 또 Truffle Security는 공개 웹 스냅숏인 Common Crawl 하나에서 여전히 작동하는 자격 증명 11,908개를 찾았습니다. 모델 학습에 쓰이는 바로 그런 데이터입니다.
프런트엔드 쪽은 더 교묘합니다. 2026년 2월 Truffle Security는, 구글이 오랫동안 웹 페이지에 그냥 넣어도 된다고 안내해 온 Maps·Firebase용 API 키가 같은 프로젝트에서 누군가 Gemini API를 켜는 순간 조용히 Gemini 자격 증명이 된다는 사실을 보여 줬습니다. 공개 웹사이트에서 이런 살아 있는 키가 2,863개 나왔고, 구글 자신의 키도 있었습니다. 아무도 무언가를 유출하지 않았는데, 키의 의미가 발밑에서 바뀐 것입니다.
리버스 엔지니어링된 앱
모바일이나 데스크톱 앱 안에 든 것은 전부 공개된 것과 같습니다. 읽는 데 수고가 들 뿐이죠. REA는 그 수고를 거의 0으로 만들었고, 그래서 아래에서 따로 다룹니다.
악성 패키지·Action·Skill
2025년 8월, 빌드 도구 Nx의 악성 버전이 npm에 몇 시간 동안 올라가 있었습니다. 설치 스크립트는 토큰, SSH 키, .env 파일을 뒤졌고, PC에 설치된 AI 코딩 CLI를 안전 옵션을 끈 채 실행해 디스크를 뒤지게 했습니다. Wiz는 유출된 데이터에서 유효한 GitHub 토큰 1,000개 이상과 클라우드 자격 증명 수십 개를 확인했습니다. 3주 뒤에는 Shai-Hulud 웜이 훔친 npm 토큰으로 스스로를 다른 패키지에 퍼뜨렸고, CISA 집계로 500개가 넘었습니다. 에이전트용 Skill은 이 계보의 새 얼굴이며, 아래 Render 사례가 그 예입니다.
CI 로그와 정보 탈취 악성코드
2025년 3월에는 23,000개 넘는 저장소가 쓰던 GitHub Action인 tj-actions/changed-files가 변조돼, 러너의 시크릿을 빌드 로그에 그대로 찍어 냈습니다. 공개 저장소의 로그는 누구나 볼 수 있습니다. 개인 PC에서는 정보 탈취 악성코드가 저장된 비밀번호와 세션을 통째로 빼 갑니다. Render 사용자의 로그인 정보가 유출 데이터에 들어간 것도 이 경로였고, Render 자체가 뚫린 것은 아니었습니다.
유출된 키는 얼마나 빨리 쓰이나
솔직히 말하면, 알아차리는 것보다 빠르고 생각보다 오래갑니다.
- 0분키가 공개된다
커밋 하나, 자바스크립트 번들, 빌드 로그, 붙여 넣은 설정 파일.
- 5분 이내첫 사용
Unit 42가 GitHub에 일부러 올린 AWS 키를 EleKtra-Leak 조직은 5분 안에 찾아 썼습니다. AWS가 키를 격리한 지 4분 만에 정찰을 시작했습니다.
- 3시간요청 61,000건
Sysdig는 2024년 7월 11일, 공격자가 Bedrock 트래픽의 대부분인 61,000건을 단 3시간 동안 보내는 것을 관찰했습니다.
- 48시간$82,314.44
앞서 말한 도난당한 Gemini 키. 2026년 2월 11~12일에 주로 Gemini 3 Pro 이미지·텍스트에 쓰였습니다.
- 2년 이상여전히 작동
GitGuardian은 2022년에 유출된 시크릿의 70%가 2024년에도 유효하다고 밝혔습니다. 2026년 보고서에서는 2022년의 유효 시크릿 중 64%가 아직 폐기되지 않았습니다.
정말 무서운 건 마지막 줄입니다. 파일을 지워도 키는 살아 있습니다. git 히스토리를 고쳐 써도, 저장소를 비공개로 돌려도 마찬가지입니다. 키는 제공업체에서 폐기해야만 비로소 죽습니다.
공격자는 당신의 인프라를 건드리지도 않습니다. 공개된 웹페이지에서 키를 긁어 갈 뿐입니다.
AI 키가 유독 비싼 이유
데이터베이스 비밀번호 유출은 데이터 문제입니다. 모델 키 유출은 돈 문제이고, 그것도 아주 빠릅니다. 이유는 세 가지입니다.
- 설치할 것이 없습니다. 암호화폐 채굴에는 서버가 필요하지만 모델 키는 반복문 하나면 됩니다. Sysdig의 최악 시나리오는 단순한 곱셈입니다. 속도 한도 × 단가 × 시간 × 켜 둔 모든 리전.
- 그 출력을 원하는 사람이 실제로 있습니다. Truffle Security는 도난당한 키가 모델 증류 비용으로 쓰인다고 봅니다. 공격자는 강한 모델의 답을 모아 자기 모델을 학습시키고, 그 선생님 수업료는 당신이 냅니다. 실제 기업과 개인에게서 훔친 자격 증명으로 운영되는 프록시 서비스에 관한 Anthropic의 보고서도 인용합니다.
- 한도는 생각보다 높고, 알림은 브레이크가 아닙니다. OpenAI·Anthropic·구글이 공개한 월 한도는 첫 유료 등급에서 250~500달러, 최상위에서는 20만 달러에 이릅니다. OpenAI의 사용액 알림은 요청을 막지 않고, 구글은 과금 데이터가 약 10분 늦을 수 있다고 문서에 적어 두었습니다. 예산은 천장이 아닙니다.
OpenCode: 콘솔에 저장한 키가 하룻밤 사이에
OpenCode는 오픈소스 AI 코딩 에이전트입니다. 로컬 앱과 CLI 외에 호스팅형 OpenCode Console이 있어서, 사용자가 OpenAI, Anthropic, 구글 등 자기 키를 연결해 둘 수 있습니다. Console이 자격 증명을 보관하고 자체 게이트웨이로 요청을 전달하며, 요금은 제공업체가 사용자에게 직접 청구합니다.
- 2026.10.16미 동부 시간 밤
TechCrunch에 따르면 공격자는 오래된 시스템에 침입해 Console 워크스페이스에 저장된 키에 닿았습니다.
- 10.17 00:30 UTC가장 이른 노출 시각
OpenCode 후속 공지가 밝힌, 키가 처음 읽혔을 수 있는 시각(한국 시간 10월 17일 오전 9시 30분).
- 10.17공개
Console 사용자의 1.4%가 영향을 받았고 모두 외부 제공업체를 연결한 사용자였습니다. OpenCode는 이메일로 알리며 대규모 증류 공격과 관련이 있다고 했지만, 단순 침해라는 반론도 있습니다.
- 10.17~19청구와 폐기
수백 달러, 일부는 1,000달러 이상, 하룻밤 1,700달러가 넘는 청구와 Google Cloud 프로젝트 정지 사례가 나왔습니다. Anthropic과 구글은 노출된 키를 폐기했고, OpenAI는 OpenCode와 함께 환불을 처리했습니다.
- 이후 48시간계속되는 노크
공동 창업자 Dax Raad는 공격자가 이후 이틀 동안 다시 들어오려 했다고 밝혔습니다.
로컬 CLI와 데스크톱 앱은 영향을 받지 않았습니다. 그 키들은 OpenCode 서버로 가지 않기 때문입니다. 교훈은 이 한 문장에 다 들어 있습니다. Truffle Security는 더 직설적으로, 키를 맡아 주는 서비스의 저장소와 백업, 은퇴한 옛 시스템까지 모두 당신의 보안 경계가 된다고 썼습니다.
키를 맡아 주는 곳은 모두, 키를 잃어버릴 수도 있는 곳입니다.
호스팅 도구를 쓰지 말라는 얘기가 아닙니다. 도구마다 전용 키와 전용 한도를 두라는 얘기입니다. 키별 한도와 알림을 걸어 둔 사람은 저녁 한나절을 잃었고, 그렇지 않은 사람은 진짜 돈을 잃었습니다.
REA: 클라이언트에 실어 보낸 것은 이제 공개물
요즘 말하는 그 앱 역분석 도구는 REA, Reverse Engineer Anything의 줄임말입니다(github.com/morluto/rea). 오픈소스 MCP 서버 겸 CLI로, 코딩 에이전트가 네이티브 바이너리, 자바스크립트와 Electron 앱, .NET 어셈블리, APK·IPA 파일, 웹사이트, 저장된 네트워크 캡처를 살펴볼 수 있게 해 줍니다. 2026년 4월부터 조용히 공개돼 있다가 10월 6~12일 거의 매일 GitHub Trending 1위에 올랐고, 며칠 만에 스타 10만 개를 넘겼습니다.
공정하게 말하면 REA는 키를 훔치는 도구가 아닙니다. 네트워크 캡처를 분석할 때도 인증 헤더, 쿠키, URL 속 자격 증명은 일부러 증거에서 뺍니다. 하지만 요점은 그게 아닙니다. 앱 번들을 열고 자바스크립트를 읽고 API 호출을 정리하는 일은 예전엔 숙련자가 오후 내내 걸렸지만, 지금은 에이전트에게 부탁하면 끝납니다. 앱에 제공업체 키나 서명용 시크릿, 로그인 없이 돈이 나가는 엔드포인트가 들어 있다면, 이미 누군가 읽었다고 생각하세요.
Render: 도난당한 비밀번호, 그리고 주인 없는 도메인으로 간 토큰
최근 Render에서 과금 도용 사건이 있었는지 찾아봤지만 공개 보도에서는 찾지 못했습니다. 그래서 지어내지 않겠습니다. 그래도 Render가 공개한 두 사례는 읽어 볼 만합니다. 둘 다 자격 증명이 있어야 할 곳을 벗어난 이야기이기 때문입니다.
2025년 10월, 한 연구자가 Render에 도난 자격 증명 덤프에 일부 Render 사용자의 로그인 정보가 들어 있다고 알렸습니다. Render의 회고는 분명합니다. 플랫폼은 침해되지 않았고, 비밀번호는 사용자 기기에 있던 정보 탈취 악성코드가 빼낸 것이었습니다. Render는 해당 비밀번호를 초기화하고 세션을 무효화했으며, 유출 데이터셋에서 Render 자격 증명을 찾아 강제로 재설정하는 모니터링을 만들었습니다.
두 번째는 더 기묘합니다. OpenAI 공식 Render 배포용 Skill이 에이전트에게 render-internal.com으로 트래픽을 보내라고 지시했는데, 그 도메인은 아무도 등록하지 않은 상태였습니다. AIR Security가 이를 등록해 수신 전용 싱크홀로 연결하자, 실제 운영 중인 앱에서 토큰이 담긴 요청이 들어오기 시작했습니다. Render는 2026년 8월 14일 관련 참조를 지웠고, OpenAI는 8월 26일 플러그인을 내렸으며, 연구는 10월 16일 공개됐습니다. 금전 피해는 보고되지 않았습니다. 그럼에도 여기 넣은 이유는, 에이전트가 시크릿 처리 실수를 그대로 운영 환경에 옮겨 적은 가장 선명한 사례이기 때문입니다.
더 오래된 일도 같은 패턴입니다. 2021년 The Record는 암호화폐 채굴 조직이 계정을 계속 만들어 무료 컴퓨팅을 빨아먹던 플랫폼 가운데 하나로 Render를 꼽았습니다. 무료 크레딧은 돈이고, 상대도 그렇게 취급합니다.
방어 플레이북
특별한 건 하나도 없습니다. 위 사건 대부분은 이 중 서너 가지만 갖췄어도 손실이 아니라 해프닝으로 끝났을 겁니다. 덜어 주는 고통이 큰 순서대로 적었습니다.
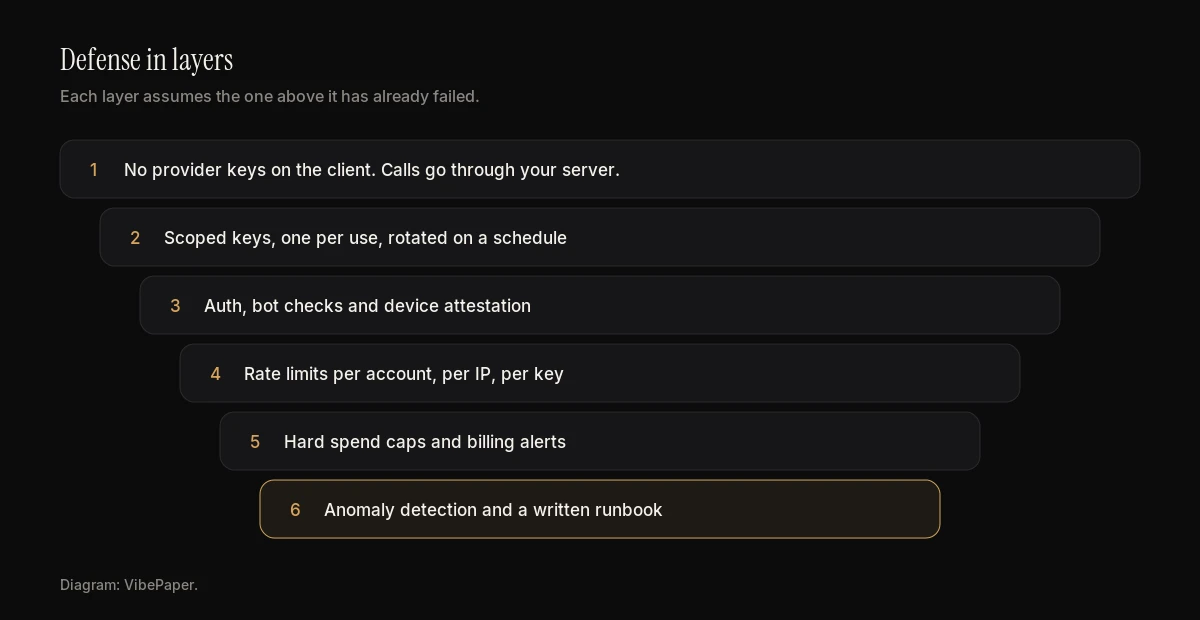
1. 커밋 단계에서 막고, 내보내는 결과물도 검사한다
GitHub 시크릿 스캐닝과 푸시 보호를 켜면, 인식 가능한 키는 git push 시점에 거부됩니다. 공개 저장소는 무료이고, 비공개 저장소는 GitHub 유료 기능인 Secret Protection이 필요합니다. pre-commit 훅도 추가해 키가 아예 노트북을 떠나지 못하게 하세요. 마지막으로 빌드 결과물도 검사합니다. 빌드 때 주입된 키는 소스 코드에 보이지 않기 때문입니다.
# Secret scanning + push protection for one repository
gh api -X PATCH repos/OWNER/REPO \
  -f 'security_and_analysis[secret_scanning][status]=enabled' \
  -f 'security_and_analysis[secret_scanning_push_protection][status]=enabled'
# .pre-commit-config.yaml
repos:
  - repo: https://github.com/gitleaks/gitleaks
    rev: v8.24.2
    hooks:
      - id: gitleaks
# Scan what you ship, not only what you commit
npm run build
trufflehog filesystem ./dist --only-verified --fail

# Once: the whole git history
trufflehog git file://. --only-verified
2. 제공업체 키를 절대 클라이언트에 보내지 않는다
모바일 앱, 데스크톱 설치 파일, 브라우저 확장, 프런트엔드 자바스크립트 어디에도 모델 키를 넣지 마세요. 난독화해도 안 됩니다. 유료 API 앞에는 얇은 서버를 하나 둡니다. 클라이언트는 사용자가 누구인지만 증명하고, 호출을 허용할지, 어떤 모델을 쓸지, 토큰을 얼마나 줄지는 서버가 정하며, 진짜 키는 서버만 가집니다. 유일하게 믿을 수 있는 브레이크도 여기 있습니다. 직접 강제하는 사용자별 예산입니다.
// server/generate.ts: the only place the provider key exists
const DAILY_BUDGET_USD = 5;

export async function generate(req: Request, user: User) {
  if (!(await limiter.allow(`gen:${user.id}`, { perMinute: 6 }))) {
    return new Response('Too many requests', { status: 429 });
  }
  if ((await ledger.spentToday(user.id)) >= DAILY_BUDGET_USD) {
    return new Response('Daily budget reached', { status: 402 });
  }
  const { prompt } = await req.json();
  const upstream = await fetch(PROVIDER_URL, {
    method: 'POST',
    headers: { Authorization: `Bearer ${process.env.PROVIDER_API_KEY}` },
    body: JSON.stringify({
      model: ALLOWED_MODEL,          // the client never picks the model
      input: String(prompt).slice(0, 4000),
      max_output_tokens: 800,
    }),
  });
  await ledger.record(user.id, upstream.clone());
  return upstream;
}
3. 용도마다 키 하나, 권한은 좁게, 수명은 짧게
서비스마다, 환경마다, 외부 도구마다 키를 따로 만들고 필요한 API만 허용하세요. Google Cloud를 쓴다면 지금 바로 모든 프로젝트에서 Generative Language API가 켜져 있는지 확인하고, 오래된 브라우저용 키에 제한을 거세요. CI에서는 장기 시크릿보다 수명이 짧은 OIDC 자격 증명을 쓰고, 외부 Action은 커밋 SHA로 고정하며, 기본 토큰은 읽기 전용으로 둡니다.
# Lock a browser key to the one API it needs
gcloud services api-keys update KEY_ID \
  --api-target=service=maps-backend.googleapis.com \
  --allowed-referrers="https://example.com/*"

# Budget alerts at 50% and 90%: an alarm, not a brake
gcloud billing budgets create \
  --billing-account=BILLING_ACCOUNT_ID \
  --display-name="ai-spend" \
  --budget-amount=200USD \
  --threshold-rule=percent=0.5 \
  --threshold-rule=percent=0.9
# .github/workflows/ci.yml
permissions:
  contents: read

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      # Pin third-party actions to a full commit SHA, never a moving tag
      - uses: actions/checkout@<full-40-character-commit-sha>
      # No install scripts in CI unless a package truly needs one
      - run: npm ci --ignore-scripts
4. 진짜로 멈추는 한도, 사람을 깨우는 알림
모든 제공업체에 월 하드 리밋을 걸고, 프로젝트별·키별 한도가 있다면 등급 최대치가 아니라 실제 사용액에 가깝게 잡으세요. 알림은 아무도 안 보는 공용 메일함이 아니라 새벽 2시에도 사람이 보는 곳으로 보냅니다. 지연도 기억하세요. 과금 데이터는 실제보다 몇 분 늦을 수 있어서, 2번의 앱 단 예산이 중요합니다.
5. 도용의 생김새를 지켜본다
도용은 정상 사용과 생김새가 다릅니다. 한 번도 안 쓰던 모델을 갑자기 부르는 키. 평소의 열 배 속도로 돈을 쓰는 신규 계정. 서비스하지 않는 지역에서 새벽 4시에 몰려드는 요청. 무료 크레딧을 노린 일회용 이메일 가입의 급증. 전체 공통 기준이 아니라, 각 키를 그 키의 과거와 비교하세요.
-- Keys spending 5x their own 14-day hourly average, in the last hour
SELECT u.key_id, sum(u.cost_usd) AS last_hour
FROM usage_events u
WHERE u.created_at > now() - interval '1 hour'
GROUP BY u.key_id
HAVING sum(u.cost_usd) > 5 * (
  SELECT coalesce(avg(h.spend_usd), 0.5)
  FROM hourly_key_spend h
  WHERE h.key_id = u.key_id
    AND h.hour > now() - interval '14 days'
);
6. 키 교체를 지루한 일로 만든다
키 하나 바꾸는 데 회의가 필요하다면 새벽 2시엔 아무도 바꾸지 않습니다. 키는 시크릿 매니저에 두고 참조로 배포하며, 두 개를 동시에 유효하게 해서 중단 없이 바꿀 수 있게 하세요. 분기마다 한 번은 연습합니다. 폐기되지 않은 채 남은 64%의 오래된 시크릿 대부분은, 안전하게 바꾸는 법을 아무도 몰랐던 키입니다.
유출 후 첫 한 시간
이 부분은 출력해 두세요. 알림이 울리면 위에서부터 차례로 하고, 먼저 조사하겠다고 첫 단계를 건너뛰지 마세요.
하나씩 체크하세요. 아무것도 저장되지 않고 개수만 셉니다.
환불이 거절될 각오도 해 두세요. 8만 달러가 넘었던 사례에서 개발자는 구글이 공동 책임 모델을 근거로 들었다고 말합니다. OpenAI가 OpenCode 사용자에게 환불해 준 것처럼 환불이 없는 건 아니지만, 이번엔 없다고 생각하고 대비하는 게 낫습니다.
VibePaper가 앞으로 할 일
우리는 AI 창작 도구를 만들고 매일 모델 호출 비용을 냅니다. 그래서 이 문제는 늘 머릿속에 있습니다. 여기서 배운 것을 AI 앱을 만드는 팀을 위한 보안 솔루션으로 다듬고 있고, VibePaper는 앞으로 이를 제공할 예정입니다. 준비가 되면 그때 자세히 알리겠습니다. 그 전에는 큰소리치지 않겠습니다.
출처
TechCrunch: Hackers hit AI coding tool OpenCode2026-10-19BleepingComputer: OpenCode hack exposes API keys2026-10ctxsec: OpenCode Console breach timeline2026-10Truffle Security: Model distillation, why attackers want your API keys2026-10-22Truffle Security: Google API keys weren’t secrets, then Gemini changed the rules2026-02-25The Register: Dev stunned by $82K Gemini bill2026-03-03GitGuardian: State of Secrets Sprawl 20262026-03-17GitGuardian: State of Secrets Sprawl 20252025-03-11Truffle Security: 12,000 live API keys in Common Crawl2025-02Unit 42: EleKtra-Leak, exposed IAM keys used within minutes2023-10Sysdig: LLMjacking2024-05Sysdig: The growing dangers of LLMjacking2024-09GitHub advisory: tj-actions/changed-files (CVE-2025-30066)2025-03CISA: tj-actions and reviewdog supply chain compromise2025-03-18Nx: s1ngularity postmortem2025-08Wiz: s1ngularity supply chain attack2025-08CISA: Shai-Hulud npm compromise2025-09-23REA on GitHub (morluto/rea)READMEDEV Community: rebuilding an API contract from a HAR file with REA2026-10Render: Your Render password is worthless2025-11-18CSO Online: Hallucinated domain in official OpenAI skill2026-10-16The Record: Crypto-mining gangs on free cloud platforms2021자주 묻는 질문
AI API 키가 유출되면 가장 먼저 무엇을 해야 하나요?
조사보다 먼저 제공업체에서 바로 폐기하세요. 그다음 한도를 낮춘 새 키로 바꾸고, 가장 이른 노출 시각부터의 사용량을 확인합니다.
커밋을 지우거나 저장소를 비공개로 바꾸면 해결되나요?
아닙니다. 스캐너는 몇 분 안에 키를 복사해 가고, GitGuardian 조사에 따르면 유출된 시크릿 대부분이 몇 년씩 유효합니다. 제공업체에서 폐기해야만 끝납니다.
난독화하면 API 키를 모바일 앱에 넣어도 안전한가요?
안전하지 않습니다. REA 같은 도구로 에이전트에게 부탁만 하면 앱 번들을 살펴볼 수 있습니다. 키는 서버에 두고, 사용자별 예산을 강제하는 프록시로 호출하세요.
사용액 알림을 걸면 과금이 멈추나요?
알림만으로는 멈추지 않습니다. 알림은 알려 줄 뿐이고, 멈추는 건 하드 리밋입니다. 과금 데이터도 몇 분 늦을 수 있으니 서버에서 사용자별 예산을 직접 강제하세요.