Filtración de API keys y abuso de facturación: lo que OpenCode, REA y Render enseñan a las apps de IA
Una API key de IA filtrada ya no es una fuga lenta. Los bots la encuentran en minutos, los scripts la exprimen en horas y la factura llega igual. Así es como se escapan las claves de verdad, lo que enseñan OpenCode, REA y Render, y lo que exigiríamos antes de lanzar cualquier app de IA.
El abuso de facturación solía ser una fuga lenta: una clave subida a un repositorio público, unos dólares por aquí y por allá, y el susto a fin de mes. Con las APIs de IA es una inundación. Una sola clave que funcione se convierte, con un script, en miles de llamadas caras a un modelo antes de que nadie mire el panel, y por la mañana el dinero ya no está.
Quiero que este texto sirva, no que asuste, así que dos reglas. Cada número enlaza a quien lo publicó. Y donde la información pública no alcanza, lo decimos en vez de rellenar con suposiciones.
$82.314,44
gastados en unas 48 horas con una clave de Gemini robada a una startup de tres personas que suele gastar unos 180 dólares al mes. The Register
$100.000+/día
estimación de Sysdig para un acceso robado a Claude 3 Opus en AWS Bedrock usado al máximo. Sysdig
$46.080/día
el mismo cálculo con Claude 2: límite de cuota por precio por token por 24 horas por cuatro regiones. Sysdig
$1700+
lo que reportó un usuario de OpenCode Console tras una sola noche. BleepingComputer
Las barras están a escala respecto a la cifra mayor. Los números de Sysdig son estimaciones del peor caso, no facturas.
Cómo se escapa una clave en realidad
Casi todas las filtraciones son aburridas. Nadie entra por la fuerza: alguien publica la clave sin querer y una máquina la lee. Hay cuatro puertas que conviene conocer, y todas dan a la misma habitación.
- 01Repos públicos y código front-end
- 02Apps con ingeniería inversa
- 03Paquetes, actions y skills maliciosos
- 04Logs de CI e infostealers
- Generación con scripts
- Reventa de acceso a modelos
- Datos para destilación
Tu factura
Ilustrativo. Cada puerta está documentada en las fuentes; ningún incidente usó las cuatro.
Repos públicos y código front-end
GitGuardian contó unos 29 millones de secretos nuevos en commits públicos de GitHub en 2025, un 34% más en un año. De ellos, 1.275.105 eran de servicios de IA, un 81% más. Los commits escritos con Claude Code filtraron en torno al 3,2%, casi el doble de la media, lo que habla más de personas con prisa que de la herramienta. Por otro lado, Truffle Security encontró 11.908 credenciales que seguían funcionando en una sola instantánea de Common Crawl, el tipo de dataset con el que se entrenan los modelos.
El front-end es la versión más traicionera. En febrero de 2026, Truffle Security demostró que las API keys de Google, que Google llevaba años diciendo que podían pegarse en una web para Maps o Firebase, se convertían en silencio en credenciales de Gemini en cuanto alguien activaba la API de Gemini en el mismo proyecto. Encontraron 2.863 claves vivas así en webs públicas, incluidas algunas de Google. Nadie filtró nada. Lo que cambió fue el significado de la clave.
Apps con ingeniería inversa
Todo lo que va dentro de una app móvil o de escritorio es público; solo cuesta trabajo leerlo. REA dejó ese trabajo casi en cero, por eso tiene su propia sección más abajo.
Paquetes, actions y skills maliciosos
En agosto de 2025, versiones maliciosas de la herramienta de build Nx estuvieron unas horas en npm. Su script de instalación buscaba tokens, claves SSH y archivos .env, e incluso lanzaba las CLI de programación con IA que encontraba, con las protecciones desactivadas, para rastrear el disco. Wiz vio después más de mil tokens válidos de GitHub y decenas de credenciales cloud en los volcados. Tres semanas más tarde, el gusano Shai-Hulud usó tokens de npm robados para publicarse en más paquetes; CISA contó más de 500. Las skills de agentes son el miembro más nuevo de esta familia, y el caso de Render lo muestra.
Logs de CI e infostealers
En marzo de 2025, la GitHub Action tj-actions/changed-files, usada en más de 23.000 repositorios, fue modificada para imprimir los secretos del runner en los logs de build. En un repo público, esos logs los lee cualquiera. En los portátiles, el malware infostealer se lleva contraseñas y sesiones guardadas en bloque; así acabaron credenciales de usuarios de Render en un volcado sin que Render fuera vulnerado.
Qué tan rápido se usa una clave filtrada
La respuesta honesta: más rápido de lo que vas a notar, y durante más tiempo del que crees.
- 0 minLa clave es pública
Un commit, un bundle de JavaScript, un log de build, una configuración pegada.
- < 5 minPrimer uso
Unit 42 dejó claves de AWS en GitHub a propósito. La campaña EleKtra-Leak las encontró y usó en menos de cinco minutos, y empezó a explorar cuatro minutos después de que AWS ya las había puesto en cuarentena.
- 3 h61.000 peticiones
Sysdig vio a atacantes lanzar la mayor parte de su tráfico a Bedrock, 61.000 peticiones, en una ventana de tres horas el 11 de julio de 2024.
- 48 h$82.314,44
La clave de Gemini robada de arriba, gastada sobre todo en Gemini 3 Pro Image y Text entre el 11 y el 12 de febrero de 2026.
- 2+ añosSigue funcionando
GitGuardian halló que el 70% de los secretos filtrados en 2022 seguía siendo válido en 2024. Su informe de 2026 sitúa en 64% los secretos válidos de 2022 aún sin revocar.
La última fila es la que debería quitarte el sueño. Borrar el archivo no mata la clave. Reescribir el historial de git no mata la clave. Hacer privado el repo no mata la clave. Solo la mata revocarla en el proveedor.
El atacante nunca toca tu infraestructura. Solo raspa una clave de una página web pública.
Por qué las claves de IA son las caras
Una contraseña de base de datos filtrada es un problema de datos. Una clave de modelo filtrada es un problema de dinero, y rápido. Por tres razones.
- No hay nada que instalar. El cryptojacking necesita servidores; una clave de modelo solo necesita un bucle. El peor caso de Sysdig es aritmética simple: límite de velocidad por precio por horas por cada región que tengas activa.
- Alguien quiere de verdad esas respuestas. Truffle Security sostiene que las claves robadas pagan la destilación de modelos: el atacante recoge las respuestas de un modelo potente para entrenar el suyo, y tú pagas al profesor. Citan el informe de Anthropic sobre servicios proxy montados con credenciales robadas a empresas y personas reales.
- Los límites son más altos de lo que crees, y las alertas no son frenos. Los límites mensuales publicados por OpenAI, Anthropic y Google arrancan entre 250 y 500 dólares en el primer nivel de pago y llegan a 200.000 en el más alto. Las alertas de gasto de OpenAI no cortan las peticiones, y Google documenta unos diez minutos de retraso en la facturación: un presupuesto no es un techo.
OpenCode: claves guardadas en una consola, vaciadas de noche
OpenCode es un agente de programación con IA de código abierto. Además de la app local y la CLI, tiene OpenCode Console, una plataforma alojada donde los usuarios pueden vincular sus propias claves de OpenAI, Anthropic, Google y otros. Console guarda la credencial y reenvía las peticiones por su gateway, y el proveedor cobra al cliente.
- 16 oct 2026De noche, hora del este de EE. UU.
Según TechCrunch, los atacantes entran en un sistema antiguo y llegan a las claves guardadas en los espacios de trabajo de Console.
- 17 oct, 00:30 UTCExposición más temprana posible
La hora que da OpenCode en su seguimiento como el primer momento en que las claves pudieron leerse.
- 17 octComunicado
Afecta al 1,4% de los usuarios de Console, todos con proveedores externos vinculados. OpenCode avisa por correo y lo relaciona con un ataque de destilación a gran escala; algunos comentaristas lo ven como una intrusión sin más.
- 17–19 octFacturas y revocaciones
Usuarios reportan cargos de cientos de dólares, algunos por encima de 1.000, uno de más de 1.700 en una noche, y proyectos de Google Cloud suspendidos. Anthropic y Google revocan las claves expuestas; OpenAI trabaja con OpenCode en reembolsos.
- 48 h despuésSiguen llamando a la puerta
El cofundador Dax Raad dice que los atacantes intentaron volver a entrar durante dos días.
La CLI local y la app de escritorio no se vieron afectadas, porque esas claves nunca llegan a los servidores de OpenCode. Esa frase resume toda la lección. Truffle Security lo dice más claro: un servicio que guarda tu clave convierte su almacenamiento, sus copias de seguridad y sus sistemas retirados en parte de tu perímetro de seguridad.
Cada sitio que guarda una clave por ti es un sitio que puede perderla por ti.
No es un argumento contra las herramientas alojadas. Es un argumento para darle a cada una su propia clave, con su propio tope. Quienes tenían límites y alertas por clave perdieron una noche. Quienes no, perdieron dinero de verdad.
REA: todo lo que envías al cliente ya es público
La famosa "app para hacer ingeniería inversa" es REA, de Reverse Engineer Anything (github.com/morluto/rea). Es un servidor MCP y CLI de código abierto que da a un agente de programación herramientas para inspeccionar binarios nativos, apps JavaScript y Electron, ensamblados .NET, archivos APK e IPA, sitios web y capturas de red guardadas. Estuvo tranquilo en GitHub desde abril de 2026, encabezó GitHub Trending casi todos los días entre el 6 y el 12 de octubre y superó las 100.000 estrellas en cuestión de días.
Para ser justos con el proyecto: REA no es una herramienta para robar claves, y su análisis de capturas deja fuera a propósito las cabeceras de autorización, las cookies y las credenciales en URLs. Pero esa no es la cuestión. Abrir el bundle de una app, leer su JavaScript y mapear sus llamadas a la API antes le costaba una tarde a alguien con experiencia. Ahora un agente lo hace cuando se lo pides. Si tu app lleva una clave de proveedor, un secreto de firma o un endpoint sin autenticar que gasta dinero, da por hecho que alguien ya lo ha leído.
Render: contraseñas robadas y un token enviado a un dominio sin dueño
Buscamos un caso reciente de robo de facturación en Render y no encontramos ninguno en la prensa, así que no vamos a inventarlo. Lo que Render sí ha publicado merece la pena, porque ambos casos tratan de credenciales que salen del lugar donde deberían estar.
En octubre de 2025, un investigador avisó a Render de que un volcado de credenciales robadas incluía accesos de algunos de sus usuarios. El análisis de Render es claro: la plataforma no fue vulnerada; el malware infostealer en los propios dispositivos de los usuarios se llevó las contraseñas. Render las restableció, invalidó sesiones y creó un monitoreo que rastrea datasets de filtraciones en busca de credenciales de Render y fuerza el cambio.
El segundo caso es más raro. Una skill oficial de OpenAI para desplegar en Render indicaba a los agentes enviar tráfico a render-internal.com, un dominio que nadie había registrado. AIR Security lo registró, lo apuntó a un sumidero pasivo y empezó a recibir llamadas reales con tokens desde apps en producción. Render quitó las referencias el 14 de agosto de 2026, OpenAI retiró el plugin el 26 de agosto y la investigación se publicó el 16 de octubre. No se reportaron pérdidas en facturación. Está aquí porque es el ejemplo más limpio hasta ahora de un agente copiando un error de manejo de secretos directo a producción.
La historia anterior encaja: en 2021 The Record incluyó a Render entre las plataformas de cómputo gratuito que grupos de criptominería exprimían creando una cuenta tras otra. El crédito gratis es dinero, y así lo tratan.
El manual de defensa
Nada de esto es exótico. La mayoría de los incidentes de arriba habrían sido un susto y no una pérdida con tres o cuatro de estas medidas. Van ordenadas según cuánto dolor ahorran.
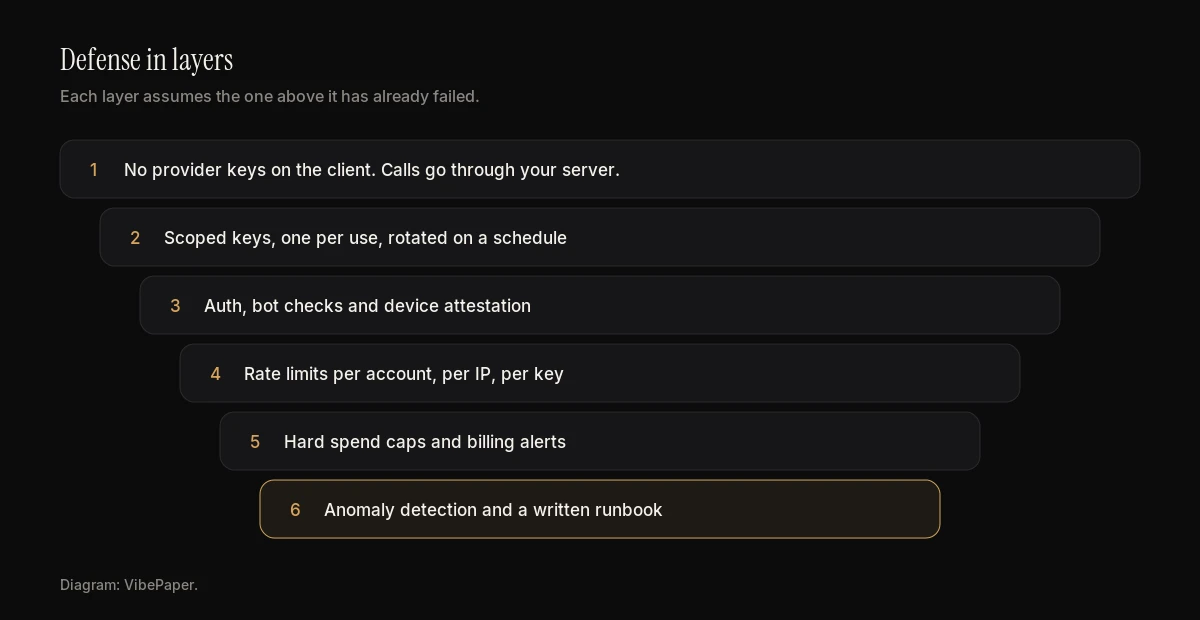
1. Para las claves en el commit y escanea lo que publicas
Activa el secret scanning de GitHub con push protection, para que una clave reconocida se rechace en el git push. Es gratis en repositorios públicos; los privados necesitan Secret Protection, de pago. Añade un hook de pre-commit para que la clave no salga del portátil. Y escanea el resultado del build, porque una clave inyectada al compilar nunca aparece en el código fuente.
# Secret scanning + push protection for one repository
gh api -X PATCH repos/OWNER/REPO \
  -f 'security_and_analysis[secret_scanning][status]=enabled' \
  -f 'security_and_analysis[secret_scanning_push_protection][status]=enabled'
# .pre-commit-config.yaml
repos:
  - repo: https://github.com/gitleaks/gitleaks
    rev: v8.24.2
    hooks:
      - id: gitleaks
# Scan what you ship, not only what you commit
npm run build
trufflehog filesystem ./dist --only-verified --fail

# Once: the whole git history
trufflehog git file://. --only-verified
2. Nunca envíes una clave de proveedor al cliente
Ninguna clave de modelo debe ir en una app móvil, un paquete de escritorio, una extensión de navegador o JavaScript del front-end, ofuscada o no. Pon un servidor ligero delante de cada API de pago. El cliente demuestra quién es el usuario; tu servidor decide si la llamada se permite, elige el modelo, limita los tokens y guarda la clave real. Ahí vive también tu único freno de verdad: un presupuesto por usuario que aplicas tú.
// server/generate.ts: the only place the provider key exists
const DAILY_BUDGET_USD = 5;

export async function generate(req: Request, user: User) {
  if (!(await limiter.allow(`gen:${user.id}`, { perMinute: 6 }))) {
    return new Response('Too many requests', { status: 429 });
  }
  if ((await ledger.spentToday(user.id)) >= DAILY_BUDGET_USD) {
    return new Response('Daily budget reached', { status: 402 });
  }
  const { prompt } = await req.json();
  const upstream = await fetch(PROVIDER_URL, {
    method: 'POST',
    headers: { Authorization: `Bearer ${process.env.PROVIDER_API_KEY}` },
    body: JSON.stringify({
      model: ALLOWED_MODEL,          // the client never picks the model
      input: String(prompt).slice(0, 4000),
      max_output_tokens: 800,
    }),
  });
  await ledger.record(user.id, upstream.clone());
  return upstream;
}
3. Una clave por tarea, acotada y de vida corta
Una clave por servicio, por entorno y por herramienta externa, limitada a las APIs que necesita. Si usas Google Cloud, revisa ya cada proyecto en busca de la Generative Language API y restringe las claves antiguas de navegador. En CI, prefiere credenciales OIDC de corta duración a secretos permanentes, fija las actions a un SHA de commit y deja el token por defecto en solo lectura.
# Lock a browser key to the one API it needs
gcloud services api-keys update KEY_ID \
  --api-target=service=maps-backend.googleapis.com \
  --allowed-referrers="https://example.com/*"

# Budget alerts at 50% and 90%: an alarm, not a brake
gcloud billing budgets create \
  --billing-account=BILLING_ACCOUNT_ID \
  --display-name="ai-spend" \
  --budget-amount=200USD \
  --threshold-rule=percent=0.5 \
  --threshold-rule=percent=0.9
# .github/workflows/ci.yml
permissions:
  contents: read

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      # Pin third-party actions to a full commit SHA, never a moving tag
      - uses: actions/checkout@<full-40-character-commit-sha>
      # No install scripts in CI unless a package truly needs one
      - run: npm ci --ignore-scripts
4. Topes que frenan, alertas que despiertan a alguien
Pon un límite mensual estricto en cada proveedor y topes por proyecto o por clave donde existan, cerca de lo que gastas de verdad y no del máximo del nivel. Envía las alertas a un lugar que una persona vea a las 2 de la mañana, no a un buzón compartido. Y recuerda el retraso: los datos de facturación pueden ir minutos por detrás de la realidad, por eso importa el presupuesto en tu app del paso 2.
5. Vigila la forma del abuso
El abuso no se parece al uso normal. Una clave que de pronto llama a un modelo que nunca usó. Una cuenta recién creada que gasta diez veces más rápido de lo normal. Peticiones a las 4 de la mañana desde una región donde no operas. Ráfagas de registros con correos desechables a por el crédito gratis. Compara cada clave con su propio historial, no con un umbral global.
-- Keys spending 5x their own 14-day hourly average, in the last hour
SELECT u.key_id, sum(u.cost_usd) AS last_hour
FROM usage_events u
WHERE u.created_at > now() - interval '1 hour'
GROUP BY u.key_id
HAVING sum(u.cost_usd) > 5 * (
  SELECT coalesce(avg(h.spend_usd), 0.5)
  FROM hourly_key_spend h
  WHERE h.key_id = u.key_id
    AND h.hour > now() - interval '14 days'
);
6. Haz que rotar sea aburrido
Si rotar una clave requiere una reunión, a las 2 de la mañana no lo vas a hacer. Guarda las claves en un gestor de secretos, despliégalas por referencia y permite dos claves activas a la vez para cambiar sin cortes. Ensáyalo una vez por trimestre. Ese 64% de secretos antiguos sin revocar son, sobre todo, claves que nadie sabía rotar sin romper algo.
La primera hora tras una filtración
Imprime esto. Cuando salte la alerta, ve de arriba abajo y no te saltes el primer paso para investigar antes.
Marca según avances. No se guarda nada; la página solo lleva la cuenta.
Prepárate para que te nieguen el reembolso. En el caso de los 82.000 dólares, el desarrollador cuenta que Google se remitió a su modelo de responsabilidad compartida. Los reembolsos existen, como hizo OpenAI con usuarios de OpenCode, pero planifica como si esta vez no fuera a haberlo.
Hacia dónde va VibePaper
Hacemos un producto de creación con IA y pagamos llamadas a modelos todos los días, así que este problema nunca está lejos. Estamos convirtiendo lo aprendido en soluciones de seguridad para equipos que lanzan apps de IA, y VibePaper las ofrecerá en el futuro. Contaremos más cuando esté listo, y no antes.
Fuentes
TechCrunch: Hackers hit AI coding tool OpenCode2026-10-19BleepingComputer: OpenCode hack exposes API keys2026-10ctxsec: OpenCode Console breach timeline2026-10Truffle Security: Model distillation, why attackers want your API keys2026-10-22Truffle Security: Google API keys weren’t secrets, then Gemini changed the rules2026-02-25The Register: Dev stunned by $82K Gemini bill2026-03-03GitGuardian: State of Secrets Sprawl 20262026-03-17GitGuardian: State of Secrets Sprawl 20252025-03-11Truffle Security: 12,000 live API keys in Common Crawl2025-02Unit 42: EleKtra-Leak, exposed IAM keys used within minutes2023-10Sysdig: LLMjacking2024-05Sysdig: The growing dangers of LLMjacking2024-09GitHub advisory: tj-actions/changed-files (CVE-2025-30066)2025-03CISA: tj-actions and reviewdog supply chain compromise2025-03-18Nx: s1ngularity postmortem2025-08Wiz: s1ngularity supply chain attack2025-08CISA: Shai-Hulud npm compromise2025-09-23REA on GitHub (morluto/rea)READMEDEV Community: rebuilding an API contract from a HAR file with REA2026-10Render: Your Render password is worthless2025-11-18CSO Online: Hallucinated domain in official OpenAI skill2026-10-16The Record: Crypto-mining gangs on free cloud platforms2021Preguntas
¿Qué hago primero si se filtra mi API key de IA?
Revócala en el proveedor de inmediato, antes de investigar. Luego crea una sustituta con un tope menor y revisa el uso desde la exposición más temprana posible.
¿Borrar el commit o hacer privado el repo arregla una clave filtrada?
No. Los escáneres copian las claves en minutos y GitGuardian halló que la mayoría de los secretos filtrados siguen siendo válidos durante años. Solo revocarla en el proveedor cierra la exposición.
¿Es seguro meter una API key en una app móvil si la ofusco?
No. Herramientas como REA permiten a un agente inspeccionar bundles de apps a petición. Deja las claves del proveedor en tu servidor y llámalas a través de un proxy con presupuesto por usuario.
¿Una alerta de facturación detiene los cargos?
Por sí sola, no. Las alertas avisan; los límites estrictos frenan. Además, los datos de facturación pueden ir minutos por detrás, así que aplica también un presupuesto por usuario en tu servidor.