Vazamento de API keys e abuso de cobrança: o que OpenCode, REA e Render ensinam aos apps de IA
Uma API key de IA vazada não é mais um vazamento lento. Bots acham a chave em minutos, scripts torram o saldo em horas e a fatura chega do mesmo jeito. Veja como as chaves escapam de verdade, o que OpenCode, REA e Render ensinam e o que exigiríamos antes de lançar qualquer app de IA.
Abuso de cobrança costumava ser um vazamento lento: uma chave enviada para um repositório público, uns dólares aqui e ali, percebidos no fim do mês. Com APIs de IA é uma enxurrada. Uma única chave válida vira, com um script, milhares de chamadas caras de modelo antes que alguém olhe o painel, e de manhã o dinheiro já foi.
Quero que este texto seja útil, não assustador, então duas regras. Todo número tem link para quem o publicou. E onde a informação pública é escassa, dizemos isso em vez de preencher com palpite.
$82.314,44
gastos em cerca de 48 horas com uma chave do Gemini roubada de uma startup de três pessoas que costuma gastar uns 180 dólares por mês. The Register
$100.000+/dia
estimativa da Sysdig para um acesso roubado ao Claude 3 Opus na AWS Bedrock usado no limite. Sysdig
$46.080/dia
a mesma conta com o Claude 2: limite de cota vezes preço por token vezes 24 horas vezes quatro regiões. Sysdig
$1.700+
relatados por um usuário do OpenCode Console depois de uma única noite. BleepingComputer
As barras estão em escala em relação ao maior valor. Os números da Sysdig são estimativas de pior caso, não faturas.
Como uma chave escapa de verdade
A maioria dos vazamentos é sem graça. Ninguém invade nada: alguém publica a chave sem querer e uma máquina lê. Há quatro portas que valem a pena conhecer, e todas dão no mesmo cômodo.
- 01Repos públicos e código front-end
- 02Apps com engenharia reversa
- 03Pacotes, actions e skills maliciosos
- 04Logs de CI e infostealers
- Geração em massa via script
- Revenda de acesso a modelos
- Dados para destilação
A sua fatura
Ilustrativo. Cada porta está documentada nas fontes; nenhum incidente usou as quatro.
Repos públicos e código front-end
A GitGuardian contou cerca de 29 milhões de novos segredos em commits públicos do GitHub em 2025, alta de 34% em um ano. Desses, 1.275.105 eram de serviços de IA, alta de 81%. Commits escritos com o Claude Code vazaram em torno de 3,2%, quase o dobro da média, o que diz mais sobre gente com pressa do que sobre a ferramenta. À parte, a Truffle Security encontrou 11.908 credenciais ainda válidas em um único snapshot do Common Crawl, o tipo de dataset usado para treinar modelos.
O front-end é a versão mais traiçoeira. Em fevereiro de 2026, a Truffle Security mostrou que as API keys do Google, que o próprio Google dizia por anos que podiam ir direto numa página para o Maps ou o Firebase, viravam em silêncio credenciais do Gemini assim que alguém ativava a API do Gemini no mesmo projeto. Eles acharam 2.863 chaves válidas assim em sites públicos, inclusive do próprio Google. Ninguém vazou nada. O que mudou foi o significado da chave.
Apps com engenharia reversa
Tudo o que vai dentro de um app móvel ou desktop é público; só dá trabalho ler. O REA levou esse trabalho para perto de zero, e por isso ganhou uma seção própria logo abaixo.
Pacotes, actions e skills maliciosos
Em agosto de 2025, versões maliciosas da ferramenta de build Nx ficaram algumas horas no npm. O script de instalação caçava tokens, chaves SSH e arquivos .env, e ainda rodava as CLIs de programação com IA que encontrasse, com as travas de segurança desligadas, para vasculhar o disco. A Wiz viu depois mais de mil tokens válidos do GitHub e dezenas de credenciais de nuvem nos dados vazados. Três semanas depois, o worm Shai-Hulud usou tokens roubados do npm para se publicar em mais pacotes; a CISA contou mais de 500. Skills de agentes são o membro mais novo dessa família, e o caso da Render mostra como.
Logs de CI e infostealers
Em março de 2025, a GitHub Action tj-actions/changed-files, usada em mais de 23.000 repositórios, foi alterada para imprimir os segredos do runner nos logs de build. Num repo público, qualquer um lê esses logs. Nos notebooks, malware do tipo infostealer leva senhas e sessões salvas de uma vez; foi assim que logins de usuários da Render foram parar num dump sem que a Render fosse invadida.
Com que rapidez uma chave vazada é usada
A resposta honesta: mais rápido do que você vai perceber, e por mais tempo do que imagina.
- 0 minA chave fica pública
Um commit, um bundle de JavaScript, um log de build, uma configuração colada.
- < 5 minPrimeiro uso
A Unit 42 deixou chaves da AWS no GitHub de propósito. A campanha EleKtra-Leak as encontrou e usou em menos de cinco minutos, e começou o reconhecimento quatro minutos depois de a AWS já ter colocado a chave em quarentena.
- 3 h61.000 requisições
A Sysdig viu atacantes dispararem a maior parte do tráfego para o Bedrock, 61.000 requisições, numa janela de três horas em 11 de julho de 2024.
- 48 h$82.314,44
A chave do Gemini roubada lá de cima, gasta principalmente com Gemini 3 Pro Image e Text entre 11 e 12 de fevereiro de 2026.
- 2+ anosAinda funcionando
A GitGuardian constatou que 70% dos segredos vazados em 2022 ainda eram válidos em 2024. O relatório de 2026 aponta 64% dos segredos válidos de 2022 ainda sem revogação.
A última linha é a que deveria tirar o seu sono. Apagar o arquivo não mata a chave. Reescrever o histórico do git não mata a chave. Tornar o repo privado não mata a chave. Só revogar no provedor mata.
O atacante nunca toca na sua infraestrutura. Ele só raspa uma chave de uma página pública.
Por que chaves de IA são as caras
Uma senha de banco de dados vazada é um problema de dados. Uma chave de modelo vazada é um problema de dinheiro, e rápido. Por três motivos.
- Não há nada para instalar. Cryptojacking precisa de servidores; uma chave de modelo só precisa de um loop. O pior caso da Sysdig é aritmética simples: limite de taxa vezes preço vezes horas vezes cada região que você ativou.
- Alguém quer de fato essas respostas. A Truffle Security defende que chaves roubadas pagam a destilação de modelos: o atacante junta respostas de um modelo forte para treinar o próprio, e você paga o professor. Eles citam o relatório da Anthropic sobre serviços de proxy montados com credenciais roubadas de empresas e pessoas reais.
- Os limites são mais altos do que você pensa, e alertas não são freio. Os limites mensais publicados por OpenAI, Anthropic e Google começam entre 250 e 500 dólares no primeiro nível pago e chegam a 200.000 no topo. Os alertas de gasto da OpenAI não bloqueiam requisições, e o Google documenta cerca de dez minutos de atraso na cobrança: orçamento não é teto.
OpenCode: chaves guardadas num console, drenadas de madrugada
O OpenCode é um agente de programação com IA de código aberto. Além do app local e da CLI, ele tem o OpenCode Console, uma plataforma hospedada onde usuários podem vincular as próprias chaves da OpenAI, Anthropic, Google e outros. O Console guarda a credencial e repassa as requisições pelo seu gateway, e o provedor cobra o cliente.
- 16 out 2026À noite, horário da costa leste dos EUA
Segundo o TechCrunch, os atacantes entram num sistema antigo e chegam às chaves guardadas nos workspaces do Console.
- 17 out, 00:30 UTCExposição mais cedo possível
O horário que o OpenCode informa no acompanhamento como o primeiro momento em que as chaves podem ter sido lidas.
- 17 outComunicado
Atinge 1,4% dos usuários do Console, todos com provedores externos vinculados. O OpenCode avisa por e-mail e liga o caso a um ataque de destilação em larga escala; alguns comentaristas veem só uma invasão comum.
- 17–19 outCobranças e revogações
Usuários relatam cobranças de centenas de dólares, algumas acima de 1.000, uma de mais de 1.700 numa noite, e projetos do Google Cloud suspensos. Anthropic e Google revogam as chaves expostas; a OpenAI trabalha com o OpenCode nos reembolsos.
- 48 h depoisAinda batendo na porta
O cofundador Dax Raad diz que os atacantes tentaram voltar por dois dias.
A CLI local e o app desktop não foram afetados, porque essas chaves nunca chegam aos servidores do OpenCode. A lição inteira cabe nessa frase. A Truffle Security foi mais direta: um serviço que guarda sua chave transforma o armazenamento, os backups e os sistemas aposentados dele em parte do seu perímetro de segurança.
Todo lugar que guarda uma chave por você é um lugar que pode perdê-la por você.
Isso não é um argumento contra ferramentas hospedadas. É um argumento para dar a cada uma a própria chave, com o próprio limite. Quem tinha limite e alerta por chave perdeu uma noite. Quem não tinha perdeu dinheiro de verdade.
REA: tudo o que vai para o cliente agora é público
O tal "app de engenharia reversa" é o REA, de Reverse Engineer Anything (github.com/morluto/rea). É um servidor MCP e CLI de código aberto que dá a um agente de programação ferramentas para inspecionar binários nativos, apps JavaScript e Electron, assemblies .NET, arquivos APK e IPA, sites e capturas de rede salvas. Ficou quieto no GitHub desde abril de 2026, liderou o GitHub Trending em quase todos os dias de 6 a 12 de outubro e passou de 100.000 estrelas em poucos dias.
Para ser justo com o projeto: o REA não é uma ferramenta de roubo de chaves, e a análise de capturas deixa de fora, de propósito, cabeçalhos de autorização, cookies e credenciais em URLs. Mas a questão não é essa. Abrir o bundle de um app, ler o JavaScript e mapear as chamadas de API custava uma tarde para alguém experiente. Agora um agente faz isso quando você pede. Se o seu app leva uma chave de provedor, um segredo de assinatura ou um endpoint sem autenticação que gasta dinheiro, parta do princípio de que alguém já leu.
Render: senhas roubadas e um token enviado para um domínio sem dono
Procuramos um caso recente de roubo de cobrança na Render e não achamos nenhum na imprensa, então não vamos inventar. O que a Render publicou ainda vale a leitura, porque os dois casos falam de credenciais saindo do lugar onde deveriam ficar.
Em outubro de 2025, um pesquisador avisou a Render de que um dump de credenciais roubadas incluía logins de alguns usuários dela. O relato da Render é claro: a plataforma não foi invadida; malware infostealer nos próprios aparelhos dos usuários coletou as senhas. A Render redefiniu essas senhas, invalidou sessões e criou um monitoramento que varre datasets de vazamentos atrás de credenciais da Render e força a troca.
O segundo caso é mais estranho. Uma skill oficial da OpenAI para deploy na Render mandava os agentes enviarem tráfego para render-internal.com, um domínio que ninguém tinha registrado. A AIR Security registrou, apontou para um sinkhole passivo e começou a receber chamadas reais, com tokens, de apps em produção. A Render removeu as referências em 14 de agosto de 2026, a OpenAI tirou o plugin do ar em 26 de agosto e a pesquisa saiu em 16 de outubro. Nenhuma perda de cobrança foi relatada. Está aqui porque é o exemplo mais limpo até agora de um agente copiando um erro de tratamento de segredos direto para produção.
A história mais antiga segue o padrão: em 2021, o The Record listou a Render entre as plataformas de computação gratuita que grupos de mineração de cripto exploravam criando conta atrás de conta. Crédito grátis é dinheiro, e é tratado assim.
O manual de defesa
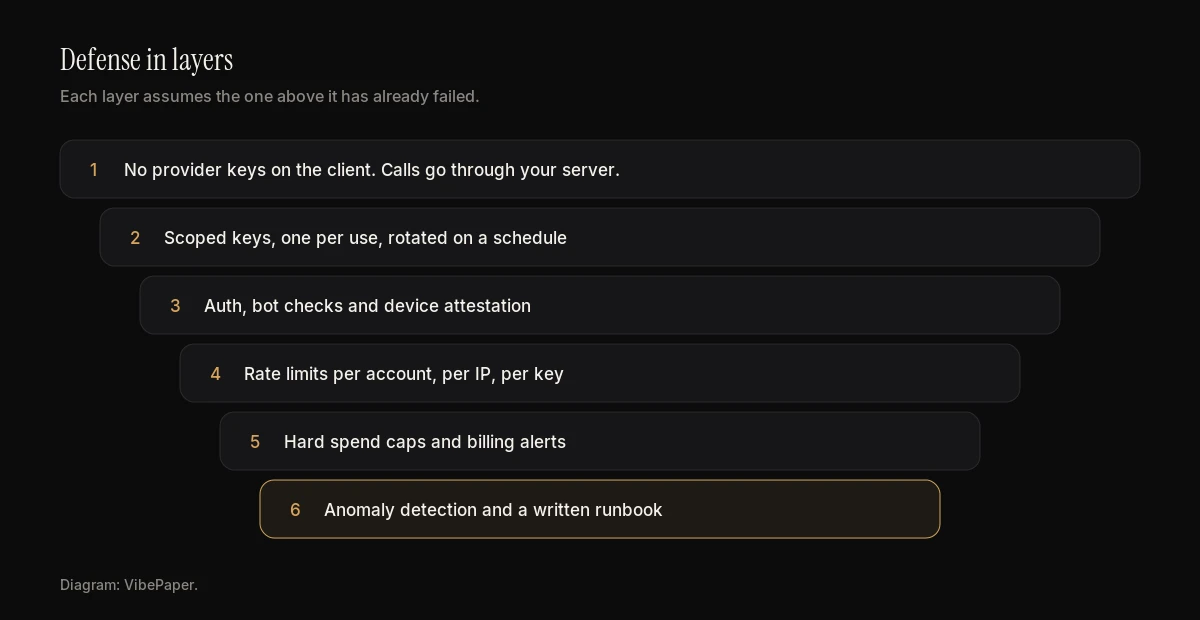
Nada disso é exótico. A maioria dos incidentes acima teria sido só um susto, e não um prejuízo, com três ou quatro destas medidas. Estão em ordem de quanta dor cada uma evita.
1. Barre as chaves no commit e escaneie o que você publica
Ative o secret scanning do GitHub com push protection, para que uma chave reconhecida seja recusada no git push. É grátis em repositórios públicos; os privados precisam do Secret Protection, que é pago. Adicione um hook de pre-commit para a chave nem sair do notebook. E escaneie o resultado do build, porque uma chave injetada na compilação nunca aparece no código-fonte.
# Secret scanning + push protection for one repository
gh api -X PATCH repos/OWNER/REPO \
  -f 'security_and_analysis[secret_scanning][status]=enabled' \
  -f 'security_and_analysis[secret_scanning_push_protection][status]=enabled'
# .pre-commit-config.yaml
repos:
  - repo: https://github.com/gitleaks/gitleaks
    rev: v8.24.2
    hooks:
      - id: gitleaks
# Scan what you ship, not only what you commit
npm run build
trufflehog filesystem ./dist --only-verified --fail

# Once: the whole git history
trufflehog git file://. --only-verified
2. Nunca mande uma chave de provedor para o cliente
Nenhuma chave de modelo deve ir num app móvel, num pacote desktop, numa extensão de navegador ou no JavaScript do front-end, ofuscada ou não. Coloque um servidor enxuto na frente de cada API paga. O cliente prova quem é o usuário; o seu servidor decide se a chamada passa, escolhe o modelo, limita os tokens e guarda a chave real. É ali também que mora o seu único freio de verdade: um orçamento por usuário que você mesmo aplica.
// server/generate.ts: the only place the provider key exists
const DAILY_BUDGET_USD = 5;

export async function generate(req: Request, user: User) {
  if (!(await limiter.allow(`gen:${user.id}`, { perMinute: 6 }))) {
    return new Response('Too many requests', { status: 429 });
  }
  if ((await ledger.spentToday(user.id)) >= DAILY_BUDGET_USD) {
    return new Response('Daily budget reached', { status: 402 });
  }
  const { prompt } = await req.json();
  const upstream = await fetch(PROVIDER_URL, {
    method: 'POST',
    headers: { Authorization: `Bearer ${process.env.PROVIDER_API_KEY}` },
    body: JSON.stringify({
      model: ALLOWED_MODEL,          // the client never picks the model
      input: String(prompt).slice(0, 4000),
      max_output_tokens: 800,
    }),
  });
  await ledger.record(user.id, upstream.clone());
  return upstream;
}
3. Uma chave por tarefa, com escopo e vida curta
Uma chave por serviço, por ambiente e por ferramenta de terceiros, restrita às APIs de que precisa. Se você usa Google Cloud, confira agora cada projeto atrás da Generative Language API e restrinja as chaves antigas de navegador. No CI, prefira credenciais OIDC de curta duração a segredos permanentes, fixe as actions num SHA de commit e deixe o token padrão como somente leitura.
# Lock a browser key to the one API it needs
gcloud services api-keys update KEY_ID \
  --api-target=service=maps-backend.googleapis.com \
  --allowed-referrers="https://example.com/*"

# Budget alerts at 50% and 90%: an alarm, not a brake
gcloud billing budgets create \
  --billing-account=BILLING_ACCOUNT_ID \
  --display-name="ai-spend" \
  --budget-amount=200USD \
  --threshold-rule=percent=0.5 \
  --threshold-rule=percent=0.9
# .github/workflows/ci.yml
permissions:
  contents: read

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      # Pin third-party actions to a full commit SHA, never a moving tag
      - uses: actions/checkout@<full-40-character-commit-sha>
      # No install scripts in CI unless a package truly needs one
      - run: npm ci --ignore-scripts
4. Limites que param, alertas que acordam alguém
Defina um limite mensal rígido em cada provedor e limites por projeto ou por chave onde houver, perto do que você realmente gasta e não do máximo do nível. Mande os alertas para onde uma pessoa veja às 2 da manhã, não para uma caixa compartilhada. E lembre do atraso: os dados de cobrança podem ficar minutos atrás da realidade, e é por isso que o orçamento no app, do passo 2, importa.
5. Fique de olho no formato do abuso
Abuso não se parece com uso. Uma chave que de repente chama um modelo que nunca usou. Uma conta recém-criada gastando dez vezes mais rápido que o normal. Requisições às 4 da manhã de uma região que você não atende. Rajadas de cadastros com e-mails descartáveis atrás de crédito grátis. Compare cada chave com o próprio histórico, não com um limite global.
-- Keys spending 5x their own 14-day hourly average, in the last hour
SELECT u.key_id, sum(u.cost_usd) AS last_hour
FROM usage_events u
WHERE u.created_at > now() - interval '1 hour'
GROUP BY u.key_id
HAVING sum(u.cost_usd) > 5 * (
  SELECT coalesce(avg(h.spend_usd), 0.5)
  FROM hourly_key_spend h
  WHERE h.key_id = u.key_id
    AND h.hour > now() - interval '14 days'
);
6. Faça a rotação ser chata
Se trocar uma chave exige reunião, às 2 da manhã ninguém vai trocar. Guarde as chaves num gerenciador de segredos, faça o deploy por referência e aceite duas chaves ativas ao mesmo tempo para trocar sem parar o serviço. Ensaie uma vez por trimestre. Aqueles 64% de segredos antigos sem revogação são, em grande parte, chaves que ninguém sabia trocar com segurança.
A primeira hora depois de um vazamento
Imprima isto. Quando o alerta disparar, siga de cima para baixo e não pule o primeiro passo para investigar antes.
Marque conforme avança. Nada é salvo; a página só conta.
Esteja pronto para ter o reembolso negado. No caso dos 82 mil dólares, o desenvolvedor conta que o Google citou o modelo de responsabilidade compartilhada. Reembolsos acontecem, como a OpenAI fez com usuários do OpenCode, mas planeje como se este não fosse acontecer.
Para onde a VibePaper vai
Fazemos um produto de criação com IA e pagamos chamadas de modelo todos os dias, então esse problema nunca está longe. Estamos transformando o que aprendemos em soluções de segurança para times que lançam apps de IA, e a VibePaper vai oferecê-las no futuro. Contaremos mais quando estiver pronto, e não antes.
Fontes
TechCrunch: Hackers hit AI coding tool OpenCode2026-10-19BleepingComputer: OpenCode hack exposes API keys2026-10ctxsec: OpenCode Console breach timeline2026-10Truffle Security: Model distillation, why attackers want your API keys2026-10-22Truffle Security: Google API keys weren’t secrets, then Gemini changed the rules2026-02-25The Register: Dev stunned by $82K Gemini bill2026-03-03GitGuardian: State of Secrets Sprawl 20262026-03-17GitGuardian: State of Secrets Sprawl 20252025-03-11Truffle Security: 12,000 live API keys in Common Crawl2025-02Unit 42: EleKtra-Leak, exposed IAM keys used within minutes2023-10Sysdig: LLMjacking2024-05Sysdig: The growing dangers of LLMjacking2024-09GitHub advisory: tj-actions/changed-files (CVE-2025-30066)2025-03CISA: tj-actions and reviewdog supply chain compromise2025-03-18Nx: s1ngularity postmortem2025-08Wiz: s1ngularity supply chain attack2025-08CISA: Shai-Hulud npm compromise2025-09-23REA on GitHub (morluto/rea)READMEDEV Community: rebuilding an API contract from a HAR file with REA2026-10Render: Your Render password is worthless2025-11-18CSO Online: Hallucinated domain in official OpenAI skill2026-10-16The Record: Crypto-mining gangs on free cloud platforms2021Perguntas
O que fazer primeiro se minha API key de IA vazar?
Revogue no provedor imediatamente, antes de investigar. Depois crie uma substituta com limite menor e confira o uso desde a exposição mais cedo possível.
Apagar o commit ou deixar o repo privado resolve uma chave vazada?
Não. Scanners copiam chaves em minutos, e a GitGuardian constatou que a maioria dos segredos vazados continua válida por anos. Só revogar no provedor encerra a exposição.
É seguro colocar uma API key num app móvel se eu ofuscar?
Não. Ferramentas como o REA deixam um agente inspecionar bundles de apps sob demanda. Mantenha as chaves do provedor no seu servidor e chame-as por um proxy com orçamento por usuário.
Um alerta de cobrança interrompe as cobranças?
Sozinho, não. Alertas avisam; limites rígidos param. Os dados de cobrança também podem atrasar minutos, então aplique um orçamento por usuário no seu servidor.